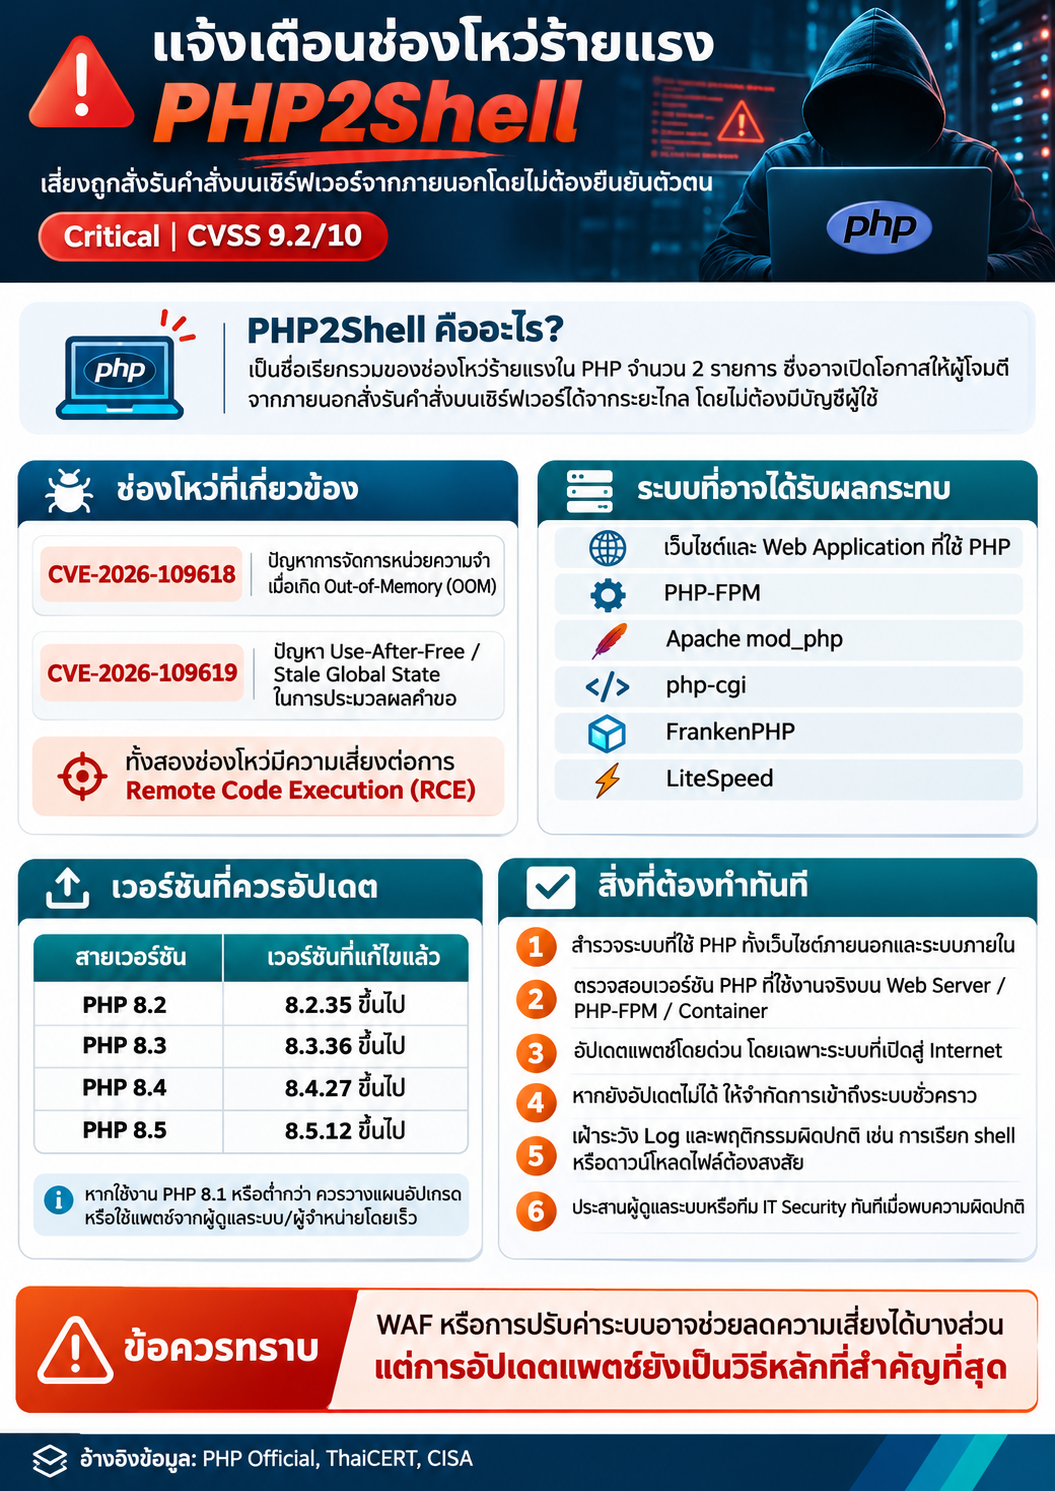
เรียนบุคลากรหรือผู้ที่มีส่วนเกี่ยวข้อง แจ้งเตือนช่องโหว่ความปลอดภัยร้ายแรง “PHP2Shell” ขอให้หน่วยงานตรวจสอบและอัปเดตระบบโดยด่วน
แจ้งเตือนช่องโหว่ความปลอดภัยร้ายแรง “PHP2Shell” ขอให้หน่วยงานตรวจสอบและอัปเดตระบบโดยด่วน
ตามที่มีการเผยแพร่ข้อมูลด้านความมั่นคงปลอดภัยไซเบอร์เกี่ยวกับช่องโหว่ร้ายแรงใน PHP ซึ่งถูกเรียกรวมว่า PHP2Shell นั้นสำนักวิทยบริการและเทคโนโลยีสารสนเทศ งานเทคโนโลยีสารสนเทศขอแจ้งเตือนให้หน่วยงานที่มีการให้บริการเว็บไซต์,ระบบสารสนเทศ และ Web Application ที่ทำงานด้วย PHP เร่งตรวจสอบความเสี่ยงและดำเนินการป้องกันโดยด่วน
ช่องโหว่ดังกล่าวประกอบด้วย CVE-2026-109618 และ CVE-2026-109619 ซึ่งมีระดับความรุนแรงสูงมาก โดยอาจเปิดโอกาสให้ผู้ไม่หวังดีจากภายนอก **สั่งรันคำสั่งบนเซิร์ฟเวอร์จากระยะไกลได้โดยไม่ต้องยืนยันตัวตน** ส่งผลให้ระบบอาจถูกควบคุม แก้ไขข้อมูล ติดตั้งโปรแกรมอันตราย หรือใช้เป็นจุดเริ่มต้นในการโจมตีระบบอื่นที่เกี่ยวข้องได้
ช่องโหว่นี้ส่งผลกระทบต่อระบบที่ใช้ PHP ในการให้บริการเว็บ เช่น
- เว็บไซต์ของหน่วยงาน
- ระบบงานภายในที่พัฒนาด้วย PHP
- Web Application ที่ทำงานผ่าน PHP-FPM, Apache mod_php, php-cgi, FrankenPHP และ LiteSpeed
เพื่อเป็นการลดความเสี่ยงควรดำเนินการดังนี้
### แนวทางปฏิบัติเร่งด่วน
1. ตรวจสอบระบบที่ใช้งาน PHP ทั้งเว็บไซต์ภายนอกและระบบภายใน
2. สำรวจเวอร์ชัน PHP ที่ใช้งานจริงบน Web Server, PHP-FPM, Container หรือ Hosting Control Panel
3. อัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขแล้วโดยด่วนที่สุด
- PHP 8.2 ให้ใช้ 8.2.35 หรือสูงกว่า
- PHP 8.3 ให้ใช้ 8.3.36 หรือสูงกว่า
- PHP 8.4 ให้ใช้ 8.4.27 หรือสูงกว่า
- PHP 8.5 ให้ใช้ 8.5.12 หรือสูงกว่า
4. ให้ความสำคัญกับระบบที่เปิดให้บริการผ่านอินเทอร์เน็ตก่อน
5. หากยังไม่สามารถอัปเดตได้ทันทีควรพิจารณาจำกัดการเข้าถึงระบบชั่วคราวและติดตามเฝ้าระวังพฤติกรรมผิดปกติของเซิร์ฟเวอร์อย่างใกล้ชิด
6. ตรวจสอบ Log และเหตุการณ์ต้องสงสัย เช่น การรันคำสั่งผิดปกติ การเรียก shell หรือการดาวน์โหลดไฟล์/เครื่องมือที่ไม่ทราบแหล่งที่มา
---
## ข้อความสั้นแบบใช้เป็นโพสต์/ประกาศย่อ
แจ้งเตือนความปลอดภัยไซเบอร์ PHP2Shell
ขอให้หน่วยงานที่มีเว็บไซต์หรือระบบงานที่ใช้ PHP เร่งตรวจสอบและอัปเดตระบบโดยด่วน เนื่องจากพบช่องโหว่ร้ายแรงที่อาจทำให้ผู้โจมตีจากภายนอกสั่งงานบนเซิร์ฟเวอร์ได้โดยไม่ต้องยืนยันตัวตน หากยังไม่สามารถอัปเดตได้ทันที ควรจำกัดการเข้าถึงระบบและเฝ้าระวัง Log อย่างใกล้ชิด
---
## แหล่งข้อมูลอ้างอิง
- PHP Official Security Release / Security Advisory
- ThaiCERT: แจ้งเตือนช่องโหว่ PHP2Shell
- CISA: Critical Vulnerabilities in PHP Require Immediate Patching
ตามที่มีการเผยแพร่ข้อมูลด้านความมั่นคงปลอดภัยไซเบอร์เกี่ยวกับช่องโหว่ร้ายแรงใน PHP ซึ่งถูกเรียกรวมว่า PHP2Shell นั้นสำนักวิทยบริการและเทคโนโลยีสารสนเทศ งานเทคโนโลยีสารสนเทศขอแจ้งเตือนให้หน่วยงานที่มีการให้บริการเว็บไซต์,ระบบสารสนเทศ และ Web Application ที่ทำงานด้วย PHP เร่งตรวจสอบความเสี่ยงและดำเนินการป้องกันโดยด่วน
ช่องโหว่ดังกล่าวประกอบด้วย CVE-2026-109618 และ CVE-2026-109619 ซึ่งมีระดับความรุนแรงสูงมาก โดยอาจเปิดโอกาสให้ผู้ไม่หวังดีจากภายนอก **สั่งรันคำสั่งบนเซิร์ฟเวอร์จากระยะไกลได้โดยไม่ต้องยืนยันตัวตน** ส่งผลให้ระบบอาจถูกควบคุม แก้ไขข้อมูล ติดตั้งโปรแกรมอันตราย หรือใช้เป็นจุดเริ่มต้นในการโจมตีระบบอื่นที่เกี่ยวข้องได้
ช่องโหว่นี้ส่งผลกระทบต่อระบบที่ใช้ PHP ในการให้บริการเว็บ เช่น
- เว็บไซต์ของหน่วยงาน
- ระบบงานภายในที่พัฒนาด้วย PHP
- Web Application ที่ทำงานผ่าน PHP-FPM, Apache mod_php, php-cgi, FrankenPHP และ LiteSpeed
เพื่อเป็นการลดความเสี่ยงควรดำเนินการดังนี้
### แนวทางปฏิบัติเร่งด่วน
1. ตรวจสอบระบบที่ใช้งาน PHP ทั้งเว็บไซต์ภายนอกและระบบภายใน
2. สำรวจเวอร์ชัน PHP ที่ใช้งานจริงบน Web Server, PHP-FPM, Container หรือ Hosting Control Panel
3. อัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขแล้วโดยด่วนที่สุด
- PHP 8.2 ให้ใช้ 8.2.35 หรือสูงกว่า
- PHP 8.3 ให้ใช้ 8.3.36 หรือสูงกว่า
- PHP 8.4 ให้ใช้ 8.4.27 หรือสูงกว่า
- PHP 8.5 ให้ใช้ 8.5.12 หรือสูงกว่า
4. ให้ความสำคัญกับระบบที่เปิดให้บริการผ่านอินเทอร์เน็ตก่อน
5. หากยังไม่สามารถอัปเดตได้ทันทีควรพิจารณาจำกัดการเข้าถึงระบบชั่วคราวและติดตามเฝ้าระวังพฤติกรรมผิดปกติของเซิร์ฟเวอร์อย่างใกล้ชิด
6. ตรวจสอบ Log และเหตุการณ์ต้องสงสัย เช่น การรันคำสั่งผิดปกติ การเรียก shell หรือการดาวน์โหลดไฟล์/เครื่องมือที่ไม่ทราบแหล่งที่มา
---
## ข้อความสั้นแบบใช้เป็นโพสต์/ประกาศย่อ
แจ้งเตือนความปลอดภัยไซเบอร์ PHP2Shell
ขอให้หน่วยงานที่มีเว็บไซต์หรือระบบงานที่ใช้ PHP เร่งตรวจสอบและอัปเดตระบบโดยด่วน เนื่องจากพบช่องโหว่ร้ายแรงที่อาจทำให้ผู้โจมตีจากภายนอกสั่งงานบนเซิร์ฟเวอร์ได้โดยไม่ต้องยืนยันตัวตน หากยังไม่สามารถอัปเดตได้ทันที ควรจำกัดการเข้าถึงระบบและเฝ้าระวัง Log อย่างใกล้ชิด
---
## แหล่งข้อมูลอ้างอิง
- PHP Official Security Release / Security Advisory
- ThaiCERT: แจ้งเตือนช่องโหว่ PHP2Shell
- CISA: Critical Vulnerabilities in PHP Require Immediate Patching